

На CoinGecko и Etherscan появились фишинговые ссылки для кражи криптовалюты
Предварительное расследование показало, что причиной стал вредоносный код в рекламе на пострадавших сайтах
14.05.2022 - 10:15
1200
3 мин
0
Что произошло? Криптовалютные сервисы Etherscan, CoinGecko, DeFi Pulse и другие сообщили о случаях появления вредоносного всплывающего окна, предлагающего пользователям подключить свои криптокошельки MetaMask. Предварительное расследование показало, что причиной фишинговой атаки стал вредоносный код в рекламе на пострадавших сайтах. Предупреждение для пользователей появилось в Twitter сервиса Etherscan.
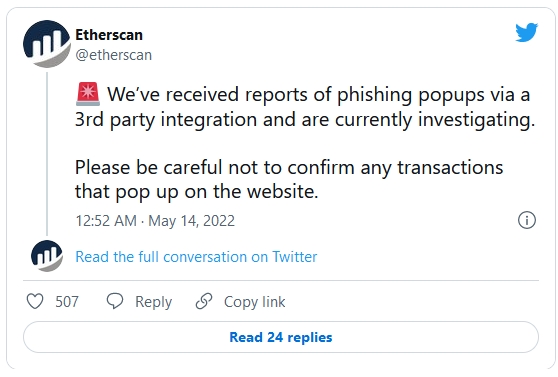
Кто еще опубликовал предупреждения? Представители платформы CoinGecko заявили, что расследование указало на криптовалютную рекламную площадку Coinzilla как источник кода фишинговой атаки:
«Ситуация вызвана вредоносным рекламным скриптом от Coinzilla, сейчас мы отключили его, однако из-за кэширования может возникнуть задержка. Мы продолжаем следить за ситуацией. Оставайтесь начеку и не подключайте MetaMask на CoinGecko».
Сервис DexTools также пострадал от вредоносной деятельности, при этом назвав источником проблемы платформу Coinzilla.
Какие события происходили ранее? В апреле команда MetaMask предупреждала пользователей криптовалютного кошелька об опасности хранения данных в Apple iCloud из-за возможных фишинговых атак.
В начале мая компания по кибербезопасности Malwarebytes Labs сообщила о возросшем количестве фишинговых атак через фейковые эйрдропы. Наиболее распространенной тактикой фишинга эксперты назвали использование мошеннических веб-сайтов, имитирующих реальные компании или NFT-коллекции.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$82 475
BTC
-0.4%
-

Ethereum
$2 430.1
ETH
-0.53%
-

BNB Smart Chain
$737.65
BSC
-0.8%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.330374
TRX
-0.11%
-

Zcash
$1 265.82
ZEC
+0.44%
-

Dogecoin
$0.079581
DOGE
-2.43%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$277.53
BCH
-2.77%