

Основатель DefiLlama предупредил о серьезной уязвимости NFT-маркетплейса Foundation
Эксплойт может привести к потере токенов платформы всего за две транзакции
21.06.2023 - 09:20
1180
4 мин
0
Что произошло? Основатель аналитической платформы DefiLlama, известный под ником 0xngmi, полгода назад обнаружил серьезную уязвимость в работе маркетплейса невзаимозаменяемых токенов (NFT) Foundation. По словам 0xngmi, уязвимость до сих пор не устранена, а ее использование позволит взломщику уничтожить все токены, выпущенные на платформе, всего за две транзакции.
Подробности об уязвимости. Как отметил программист, для экономии ресурсов при развертывании коллекций на платформе используется один и тот же контракт. Сам по себе такой принцип работы не является проблемным, однако в случае Foundation есть возможность самоуничтожения данного контракта.
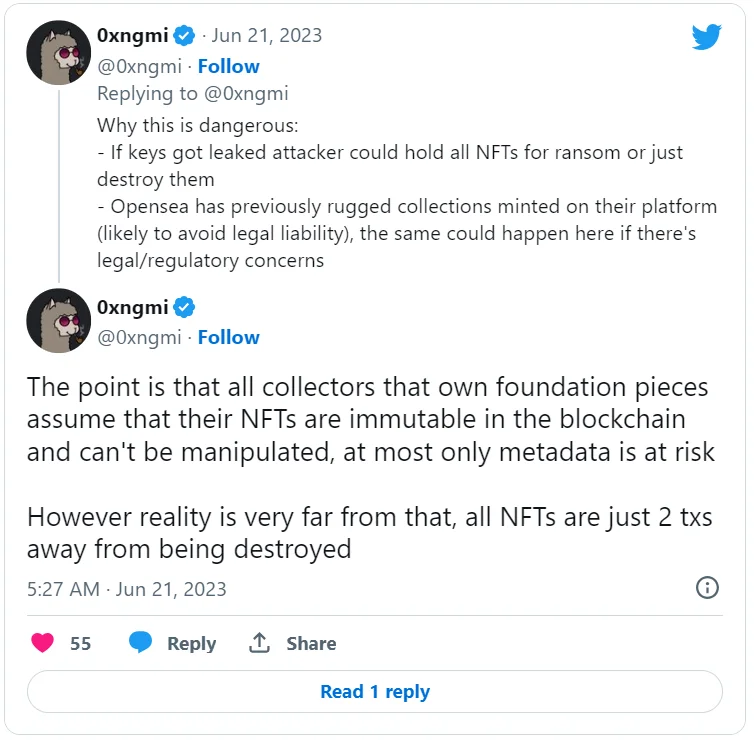
По словам 0xngmi, к этому может привести сочетание двух функций платформы. Первая позволяет создателю уничтожить коллекцию и сам контракт на ее развертывание, если в ней отсутствуют NFT. Вторая позволяет уже разработчикам платформы, будучи владельцами контракта, уничтожить его. Программист добавил, что в случае утечки ключей хакер может удержать все NFT для получения выкупа, либо просто их уничтожить.
Основатель DefiLlama подчеркнул, что неизменность и надежность NFT находятся под вопросом, а возможный эксплойт приведет к непоправимому ущербу:
«Все коллекционеры, владеющие токенами на маркетплейсе, предполагают, что их NFT неизменны в блокчейне, ими нельзя манипулировать, а риску могут подвергнуться только метаданные. Однако реальность очень далека от этого, и все NFT находятся всего в двух транзакциях от уничтожения».
По словам 0xngmi, он сообщил об этой проблеме еще шесть месяцев назад, в декабре 2022 года, однако команда Foundation так и не исправила ее.
Ранее компания по кибербезопасности CertiK получила $500 000 за обнаружение уязвимости HamsterWheel в блокчейне Sui. Ее использование могло привести к выводу нод сети из строя.
А в мае эксперты dWallet Labs обнаружили уязвимость в аккаунтах с мультиподписью на блокчейне TRON, которая могла привести к потере 500 млн долларов. Она позволяла обойти механизм мультиподписи и подтвердить транзакцию с помощью всего лишь одной подписи. Проблема была оперативно устранена командой TRON в течение нескольких дней после уведомления в феврале текущего года.
Полезный материал?
Происшествия
За неделю хакеры атаковали сайты на PHP, облачную платформу Railway и медицинскую компанию, а эксперты заговорили о кризисе, который только начинается.
28 окт. 2026 г.
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$77 789
BTC
-0.14%
-

Ethereum
$2 283.83
ETH
+0.69%
-

BNB Smart Chain
$704.13
BSC
-1.31%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.316275
TRX
+1.85%
-

Zcash
$1 249.65
ZEC
+0.5%
-

Dogecoin
$0.07535
DOGE
-0.5%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$277.27
BCH
-2.02%