

Хакеры взломали аккаунт BNB Chain в X и разместили фишинговые ссылки
Основатель Binance Чанпэн Чжао предупредил пользователей не переходить по ссылкам после взлома официального аккаунта BNB Chain в X
01.10.2025 - 09:50
3955
5 мин
0
Главное:
- Взломанный аккаунт X с 4 млн подписчиков публиковал фишинговые ссылки под видом Wallet Connect и программы вознаграждений BSC.
- CZ призвал игнорировать подозрительные посты и проверять домены, даже если они от проверенных аккаунтов.
- SlowMist связали атаку с группой Inferno Drainer.
Официальный аккаунт X блокчейн-сети BNB Chain с почти 4 млн подписчиков взломали. Хакеры использовали страницу для публикации фишинговых ссылок под видом легитимных сервисов и раздач токенов BSC.
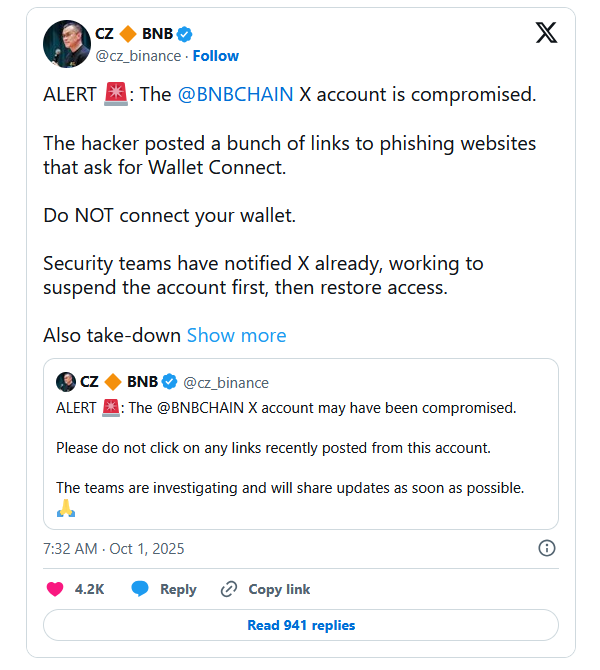
Основатель Binance Чанпэн Чжао подтвердил факт взлома и предупредил подписчиков о риске. Он попросил пользователей не переходить по вредоносным ссылкам и подчеркнул, что даже публикации с официальных аккаунтов могут содержать подмененные домены.
Тактика атакующих
SlowMist сообщает: злоумышленники использовали подмену букв в домене, чтобы он выглядел как настоящий. Такой метод часто используется для обмана пользователей Wallet Connect.
По данным SlowMist, вредоносные сайты связаны с группой Inferno Drainer. Она предоставляет готовые инструменты для фишинга криптовалютных кошельков, позволяя партнерам разворачивать копии популярных сервисов и похищать средства жертв.
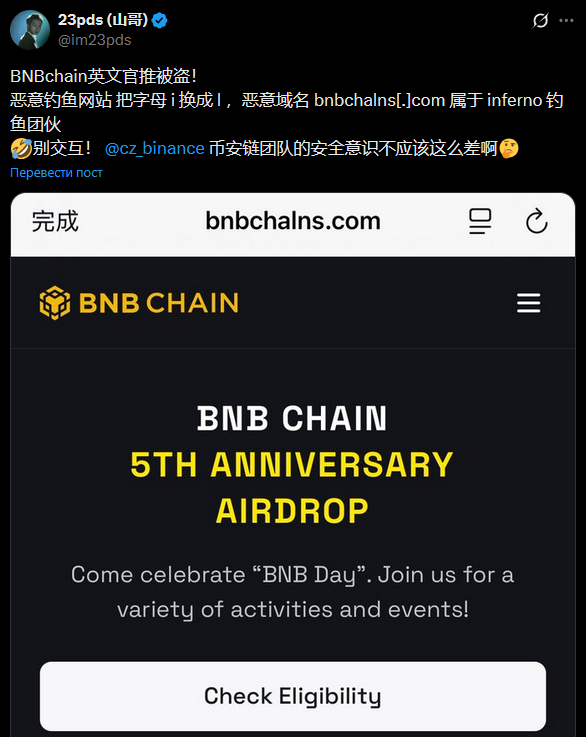
Один из первых постов от имени взломанного аккаунта предлагал пользователям принять участие в «программе вознаграждений BSC» и бонусы за подключение в течение суток. На деле ссылка перенаправляла на поддельный ресурс для кражи приватных ключей и активов.
BNB Chain подтвердила факт инцидента и заявила, что восстанавливает доступ и удаляет фишинговые домены.
Эксперты отмечают, что случай стал еще одним напоминанием о том, насколько уязвимы официальные аккаунты криптопроектов. SlowMist подчеркнула, что утечка вызывает вопросы к методам киберзащиты самой BNB Chain.
Фишинг остается одним из самых распространенных видов атак. По данным аналитиков, десятки миллионов долларов ежегодно теряются из-за поддельных сайтов и приложений, выдающих себя за популярные сервисы.
Исследование GetBlock AML Research
Недавно GetBlock AML Research подробно разобрал проблему фишинговых атак в X. Исследование показало, что злоумышленники массово распространяют ссылки на копии торговых платформ и криптокошельков. Пользователей мотивируют «раздачами токенов» или «бонусными программами». В реальности подключение кошелька к таким сайтам приводит к краже всей доступной криптовалюты.
Почему не стоит переходить по ссылкам в X: реальные кейсы фишинга
Фишинговые ссылки в X стали частым и массовым явлением, поскольку многие пользователи социальной сети не могут идентифицировать вредоносный контент
Эксперты рекомендуют пользователям всегда перепроверять адреса сайтов и избегать перехода по ссылкам из социальных сетей, даже если они исходят от официальных аккаунтов.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$81 308
BTC
-3.51%
-

Ethereum
$2 380.97
ETH
-4.33%
-

BNB Smart Chain
$730.16
BSC
-2.4%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.3278
TRX
-1.28%
-

Zcash
$1 215.74
ZEC
-9.48%
-

Dogecoin
$0.078433
DOGE
-5.37%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$273.64
BCH
-4.4%