


Разработчики Solana связали массовый взлом кошельков с провайдером Slope
Команда Slope подтвердила компрометацию и порекомендовала пользователям создать адреса с новыми seed-фразами
04.08.2022 - 08:55
1180
3 мин
0
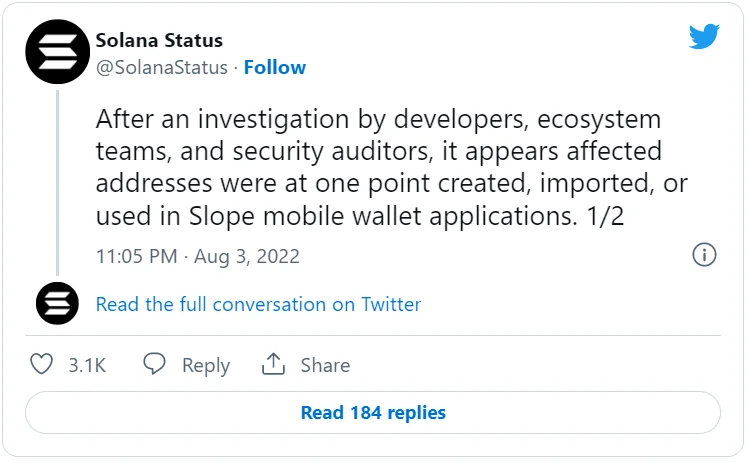
Что произошло? Разработчики блокчейна Solana поделились промежуточными результатами расследования хакерской атаки, в результате которой 3 августа было взломано более 8000 кошельков. Команда проекта выяснила, что затронутые адреса создавались, импортировались или использовались в мобильных приложениях кошелька Slope.
Что еще известно об инциденте? По словам разработчиков блокчейна, в настоящее время нет никаких доказательств того, что протокол Solana был скомпрометирован. Расследование продолжается, а эксплойт был изолирован на один кошелек в сети.
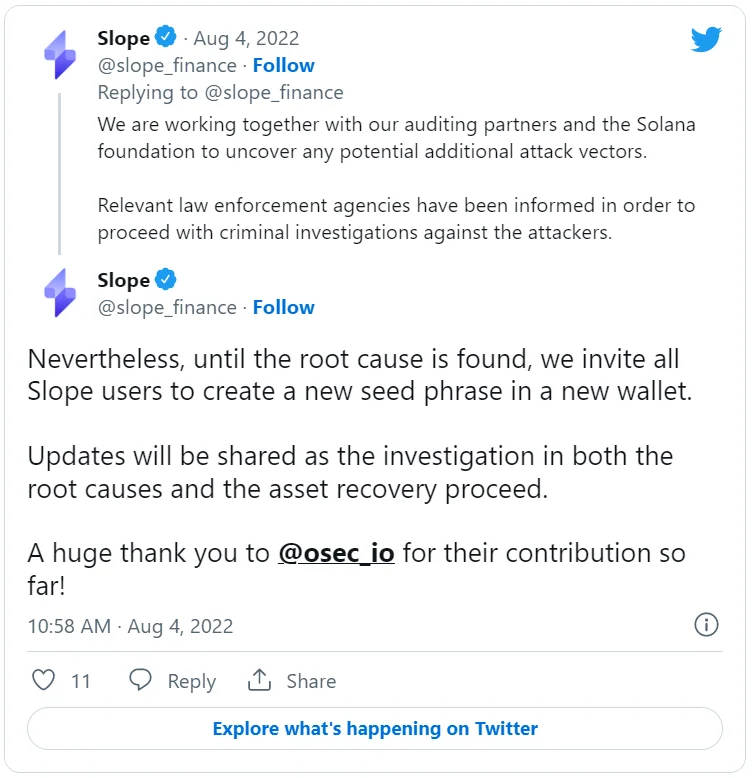
Команда провайдера Slope также отреагировала на инцидент и подтвердила компрометацию ряда кошельков. Представители проекта отметили, что совместно с Solana проводят работы по выявлению других возможных уязвимостей. Информацию о взломе они передали правоохранителям. В Slope призвали пользователей создавать новые кошельки с другими seed-фразами для защиты своих средств и переводить все активы на них.
Slope — это некастодиальный кроссчейн-кошелек, разработанный на блокчейне Solana. Имеет также расширение для браузера. Он позволяет отправлять и получать цифровые активы, а также взаимодействовать с децентрализованными приложениями (dApps) в Solana и других блокчейнах.
В результате взлома хакерам, по данным Watcher Guru, удалось вывести с кошельков более 7 млн долларов в токенах SOL и стейблкоинах USDC. Атака была совершена путем организации массового эксплойта и компрометации приватных ключей горячих кошельков пользователей. Больше всего пострадали кошельки Phantom, Trust Wallet и Slope, которые оставались неактивными на протяжении более чем 6 месяцев.
Полезный материал?
Происшествия
Digital Crime Task Force будет искать подозрительные переводы в сети Tron и помогать полиции замораживать средства до того, как их выведут.
12 нояб. 2026 г.
Происшествия
За неделю хакеры атаковали сайты на PHP, облачную платформу Railway и медицинскую компанию, а эксперты заговорили о кризисе, который только начинается.
28 окт. 2026 г.
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$60 570
BTC
+0.39%
-

Ethereum
$1 701.58
ETH
+0.6%
-

Ripple
$1.42
XRP
+1.04%
-

BNB Smart Chain
$554.27
BSC
+1.24%
-

TRON
$0.304866
TRX
-0.17%
-

Zcash
$789.46
ZEC
-0.25%
-

Dogecoin
$0.054811
DOGE
-0.68%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Polkadot
$3.32
DOT
+5.27%