

UXLink обновляет смарт-контракт после эксплойта на $30 млн
Эксперты назвали одной из причин взлома централизованное управление
24.09.2025 - 12:55
673
4 мин
0
Главное:
- Проект UXLink запускает новый смарт-контракт Ethereum.
- Взлом мультиподписного кошелька UXLink привел к выпуску 10 трлн токенов и падению цены на 90%.
- Проект обновил контракт, в котором нет рисковой функции mint-burn.
Децентрализованная социальная платформа UXLink заявила о запуске нового контракта Ethereum после того, как эксплойт мультиподписного кошелька позволил злоумышленникам выпустить неавторизованные токены UXLINK и обрушить стоимость ее нативного актива.
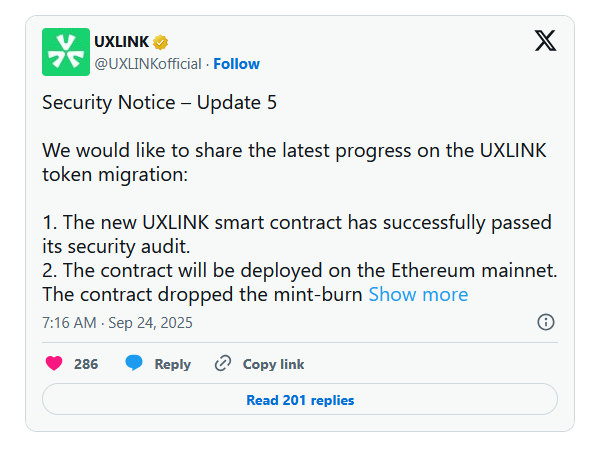
UXLink заявила, что ее новый смарт-контракт прошел аудит безопасности и будет развернут в основной сети Ethereum. В нем отсутствует функция «выжигания» (mint-burn) для предотвращения подобных инцидентов в будущем.
23 сентября проект подтвердил взлом, заявив, что значительная сумма криптовалюты была переведена на биржи. По оценкам Cyvers Alerts, ущерб составил не менее $11 млн, а по данным Hacken — более $30 млн.
Эксплойт UXLink выявил риски централизованного управления
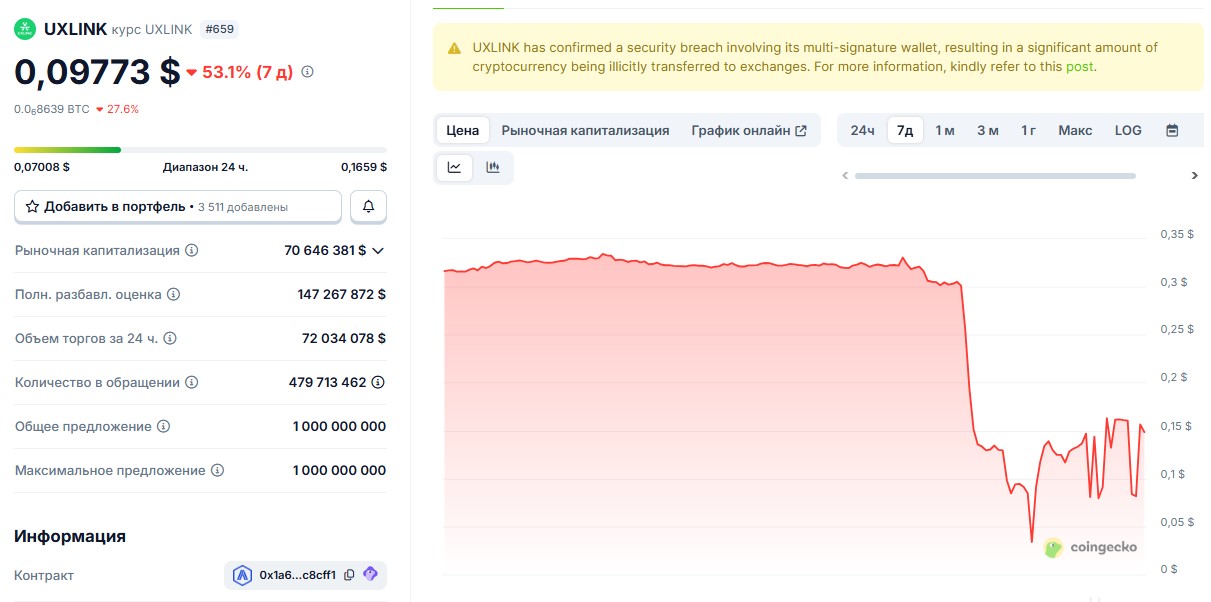
Хакеры получили контроль над смарт-контрактом UXLink через взлом мультиподписного кошелька и изначально выпустили 2 млрд UXLINK. Цена токена упала на 90% с $0,33 до $0,033, пока злоумышленник продолжал выпуск. По оценкам компании Hacken, было выпущено почти 10 трлн токенов. По данным CoinGecko, на момент написания курс UXLINK восстановился дл $0,09.
Марвин Хашем, CEO FearsOff, так прокомментировал инцидент:
«Это действительно выявляет некоторые конструктивные недостатки в настройке UXLink. Мультиподписной кошелек не был должным образом защищен от эксплойтов вызова делегата, зафиксирован слабый контроль над тем, кто мог выпускать монеты, и отсутствовал встроенный код для обеспечения ограничения эмиссии».
По его словам, этот случай показывает, насколько рискованно «сохранять слишком централизованный контроль в проектах, которые претендуют на децентрализованность».
Советы по защите
С технической точки зрения, по словам Хашема, взлома UXLink можно было бы избежать, применив несколько стандартных мер безопасности:
- добавление временных блокировок к таким конфиденциальным действиям, как выпуск новых токенов или смена владельца контракта;
- отказ от права выпуска токенов после их запуска, чтобы даже инсайдеры не могли создавать их снова;
- с точки зрения операционной деятельности, Хашем подчеркнул важность независимых проверок и постоянной прозрачности.
Хашем добавил, что даже мультиподписные кошельки нельзя считать абсолютно надежными. Он также отметил первостепенное значение децентрализации управления и экстренной остановки критически важных функций.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$80 752
BTC
-0.37%
-

Ethereum
$2 374.12
ETH
-0.32%
-

BNB Smart Chain
$736.83
BSC
+1.02%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.329618
TRX
+0.39%
-

Zcash
$1 173.97
ZEC
-3.61%
-

Dogecoin
$0.078263
DOGE
-0.61%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$280.04
BCH
+1.89%