

Аналитики предупредили, что контракт Blast контролируется анонимными адресами. Пользователи вложили в проект свыше 300 млн долларов
Эксперты Polygon Labs и SlowMist утверждают, что Blast не является сетью второго уровня
24.11.2023 - 13:08
1575
3 мин
0
Что произошло? Специалисты компании-разработчика блокчейна Polygon и аудиторской фирмы SlowMist сообщили об уязвимости проекта Blast, который был запущен командой NFT-маркетплейса Blur 21 ноября. По словам аналитиков, в основе проекта лежит мультиподписной контракт с возможностью мгновенного обновления, для внесения изменений в который необходимо 3 из 5 подписей. В свою очередь все пять адресов с правом подписи анонимны и созданы недавно.
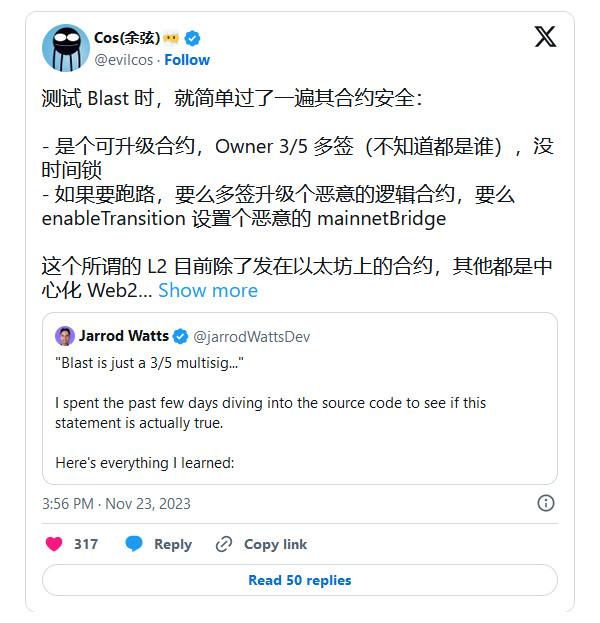
Что еще известно? В случае эксплойта или недобросовестных действий владельцев адресов с правом подписи контракт Blast может мгновенно внедрить вредоносные обновления кода с целью кражи средств.
Эксперты добавили, что Blast, в отличие от других проектов со схожими функциями, например Arbitrum, не является сетью второго уровня (L2) и представляет собой просто смарт-контракт, который принимает депозиты и инвестирует их в доходные протоколы, такие как протокол ликвидного стекинга монет ETH Lido.
Джеррод Уоттс из Polygon Labs подчеркнул, что Blast не имеет тестнета, мостов и роллапов, и даже не отправляет данные о транзакциях в Ethereum.
«Отправляя деньги в контракт Blast, вы, по сути, доверяете 3-5 анонимам осуществление стекинга от вашего имени. Вы не сможете вывести средства без их одобрения», — пояснил разработчик.
Примечательно, что в настоящий момент в Blast отсутствует функция вывода средств. Согласно дорожной карте, она будет активирована только 24 февраля следующего года. При этом пользователи уже заблокировали в контракте проекта свыше 303 млн долларов.
В свою очередь основатель SlowMist Юй Сян заявил, что Blast является централизованным Web 2.0-проектом, который получил поддержку финансовых учреждений. Так, одним из инвесторов проекта является венчурная фирма Paradigm, которая ранее поддержала и маркетплейс Blur.
Сян выразил негодование тем, что пользователи не изучают технические особенности работы проекта, оценивая его надежность только по наличию институциональных партнеров.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$80 291
BTC
-0.41%
-

Ethereum
$2 328.37
ETH
-1.7%
-

BNB Smart Chain
$739.81
BSC
+1.06%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.328997
TRX
-0.37%
-

Zcash
$1 191.18
ZEC
+3.04%
-

Dogecoin
$0.076505
DOGE
-1.33%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$272.63
BCH
-1.58%