


В DeFiance Capital предупредили об угрозах для криптоиндустрии со стороны хакеров из КНДР
Артур Чеонг дал советы, как обезопасить себя от киберпреступников
16.04.2022 - 10:15
925
4 мин
0
Что произошло? Основатель DeFiance Capital Артур Чеонг заявил, что спонсируемые Северной Кореей хакеры, вероятно, уже осведомлены обо всех уязвимостях криптовалютной сферы и знают, куда нанести следующий удар. Исследования Чонга привели его к мысли, что северокорейская группировка хакеров BlueNorOff проводит организованную кампанию, нацеленную на все известные криптоорганизации. Основным инструментом киберпреступников станет фишинг.
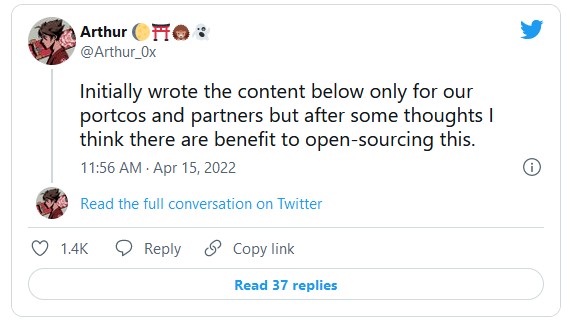
Какие меры безопасности предлагает Чеонг? Основатель DeFiance Capital в своей серии твитов дал несколько рекомендаций криптокомпаниям и обычным пользователям о том, как обезопасить себя от хакеров:
- Нужно использовать кошельки с мультиподписью, такие как Fireblocks, Copper, Qredo и т. д.
- Криптокомпании должны тщательно подходить к найму сотрудников, особенно инженеров и разработчиков ПО. Согласно отчету компании Kaspersky, группировка Lazarus может заниматься созданием фейковых компаний-разработчиков.
- По возможности использовать отдельные компьютеры для криптотранзакций, которые не используются для чтения электронной почты и других повседневных задач.
- Необходимо всегда подключать двухфакторную аутентификацию, по возможности следует использовать аппаратные 2FA, например YubiKey.
- Сохраняйте ссылки на все криптовалютные сервисы, которыми пользуетесь, для защиты от фейковых ссылок.
- Компании должны внедрить системы мониторинга криптоадресов.
- Все сотрудники фирм должны пройти обучение по кибербезопасности.
- Необходимо настроить систему обнаружения фишинга и спама.
Что было ранее? Компания по кибербезопасности Chainalysis представила отчет за 2021 год, согласно которому хакеры из КНДР украли около 395 млн долларов в криптовалюте. В марте 2022 года хакеры вывели из криптовалютного кошелька Артура Чеонга 1,6 млн долларов в виде NFT.
Также Министерство финансов США внесло в санкционный список кошелек, на котором находилось 148 000 ETH, полученных в результате взлома Ronin Network. ФБР связало атаку на сайдчейн с хакерской группировкой Lazarus из Северной Кореи.
Полезный материал?
Происшествия
За неделю хакеры атаковали сайты на PHP, облачную платформу Railway и медицинскую компанию, а эксперты заговорили о кризисе, который только начинается.
28 окт. 2026 г.
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$74 717
BTC
-1.75%
-

Ethereum
$2 124.32
ETH
-5.19%
-

BNB Smart Chain
$686.06
BSC
-1.59%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.317523
TRX
-0.88%
-

Zcash
$1 219.87
ZEC
-4.3%
-

Dogecoin
$0.070047
DOGE
-1.9%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Polkadot
$3.32
DOT
+5.27%