


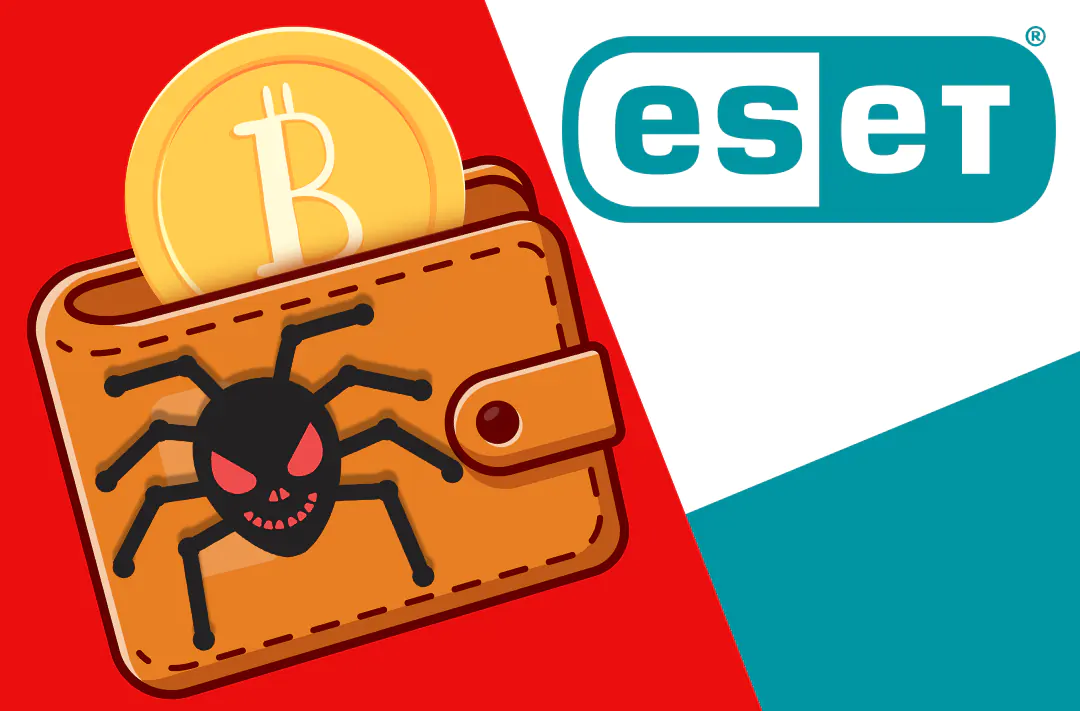
В ESET обнаружили 13 фейковых криптокошельков с вредоносным кодом
Схема, действующая с мая 2021 года, нацелена на пользователей смартфонов
30.03.2022 - 12:25
818
2 мин
0
Что произошло? Компания ESET обнаружила мошенническую схему, которая распространяет вредоносные приложения, замаскированные под известные криптовалютные кошельки. Также ESET сообщила о 13 вредоносных приложениях, выдающих себя за кошелек Jaxx Liberty, в магазине Google Play. Согласно данным компании, эта схема действует с мая 2021 года.
Что еще обнаружили ESET? Вредоносные приложения распространяются через поддельные веб-сайты, которые имитируют популярные криптокошельки: MetaMask, Coinbase, Trust Wallet, TokenPocket, Bitpie, imToken и OneKey. Также мошенники могут распространять свое ПО через Facebook и Telegram. Их основная цель — пользователи смартфонов на Android и iOS. Больше всего взломов зафиксировано в Китае.
Ранее хакер вывел из сайдчейна Ronin Network более 625 млн долларов, этот взлом стал самым масштабным в истории DeFi-проектов. Также Федеральная торговая комиссия США зафиксировала возросшее число криптомошенников в приложениях для знакомств.
Полезный материал?
Происшествия
За неделю хакеры атаковали сайты на PHP, облачную платформу Railway и медицинскую компанию, а эксперты заговорили о кризисе, который только начинается.
28 окт. 2026 г.
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$73 783
BTC
+0.04%
-

Ethereum
$2 052.9
ETH
-0.62%
-

BNB Smart Chain
$681.47
BSC
-0.27%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.317155
TRX
-0.44%
-

Zcash
$993.03
ZEC
-14.5%
-

Dogecoin
$0.068194
DOGE
-0.89%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Polkadot
$3.32
DOT
+5.27%