

Хакер пытался получить доступ к seed-фразам пользователей Ledger через Discord-сервер
От имени модератора он опубликовал фейковую новость о взломе систем безопасности компании
12.05.2025 - 12:40
937
5 мин
0
Что произошло? Discord-сервер французского производителя аппаратных криптокошельков Ledger подвергся взлому. Злоумышленник получил доступ к аккаунту модератора сервера, чтобы с его помощью завладеть seed-фразами от кошельков подписчиков.
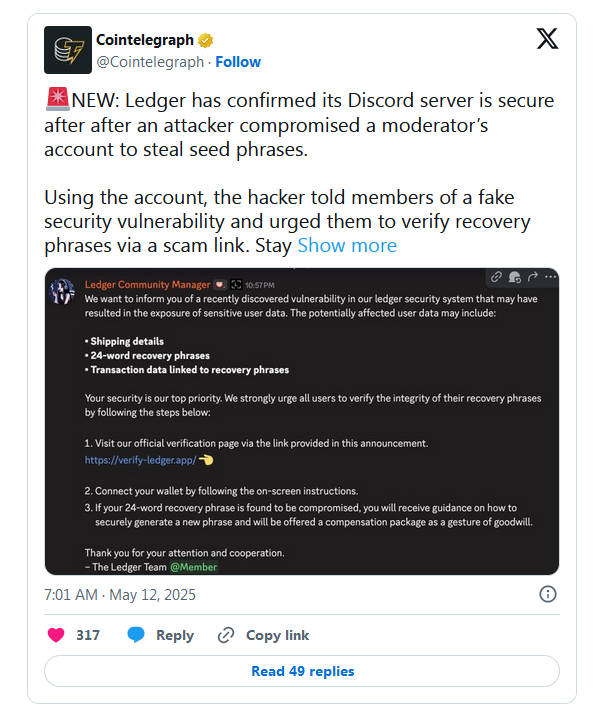
Что еще известно? Хакер от имени модератора опубликовал на сервере фейковое объявление об обнаруженной уязвимости в системе безопасности и призвал пользователей проверить свои seed-фразы по вредоносной ссылке, что якобы должно было обеспечить сохранность их средств. Переход по ссылке и ввод фразы привел бы к потере доступа к кошельку и всем активам.
Зумер или бумер: кто чаще становится жертвой криптомошенничества — ответ в отчете ФБР
Федеральное бюро расследований США опубликовало интересную статистику об интернет-преступлениях и мошенничестве, связанном с цифровыми активами
На взлом сервера также обратил внимание основатель и бывший гендиректор крупнейшей криптобиржи Binance Чанпэн Чжао, известный под ником CZ. Он призвал пользователей никогда и ни под каким предлогом не передавать свои фразы для восстановления доступа к кошелькам.
Он также отметил, что аккаунты криптокомпаний в соцсетях являются их наиболее уязвимыми местами.
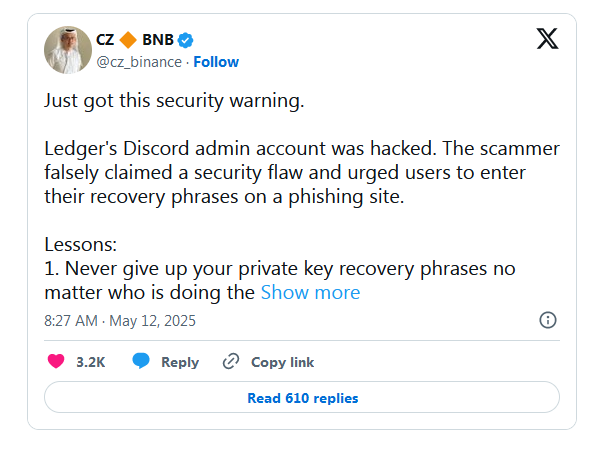
Чаще именно соцсети, а не внутренние системы безопасности, подвергаются взломам с целью продвижения скам-токенов или получения конфиденциальных данных клиентов.
Позднее официальные представители Ledger сообщили, что вернули контроль над сервером и удалили фейковое сообщение. Они призвали следить за официальными обновлениями только через сайт и X-аккаунт Ledger.
Пользователи Ledger уже не раз подвергались атакам в последнее время. В прошлом месяце компания подтвердила случаи рассылки физических писем пользователям от ее имени с целью кражи seed-фраз.В письме мошенники пишут, что компания якобы проводит критически важное обновление системы безопасности, и для обеспечения защиты активов пользователям нужно подтвердить свои фразы восстановления.
The Security Alliance раскрыл схему взлома криптокошельков через созвоны в Zoom
Одним из пострадавших стал глава NFT-платформы Emblem Vault
В прошлом месяце аналитики ИБ-компании Silent Push обратили внимание, что хакеры из КНДР создали подставные компании для атак на блокчейн-разработчиков. Они распространяют вредоносное ПО в ходе созвонов под предлогом собеседования.

Полезный материал?
Происшествия
За неделю хакеры атаковали сайты на PHP, облачную платформу Railway и медицинскую компанию, а эксперты заговорили о кризисе, который только начинается.
28 окт. 2026 г.
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$77 760
BTC
-2.94%
-

Ethereum
$2 221.67
ETH
-4.33%
-

BNB Smart Chain
$703.41
BSC
-6.57%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.331415
TRX
+0.1%
-

Zcash
$1 243.79
ZEC
-0.72%
-

Dogecoin
$0.075505
DOGE
-3.5%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$280.36
BCH
-0.05%