

Ledger подтвердила случаи попыток кражи seed-фраз через рассылку физических писем
Мошенники убеждают жертв передавать пароли от кошельков во избежание потери средств
30.04.2025 - 10:40
645
3 мин
0
Что произошло? Французская компания-разработчик аппаратных криптокошельков Ledger подтвердила случаи рассылки физических писем пользователям от ее имени с целью кражи seed-фраз. Ранее информацию об этом в своем X-аккаунте опубликовал криптотрейдер Джейкоб Кэнфилд, который также получил это письмо.
Что еще известно? В письме мошенники пишут, что компания якобы проводит критически важное обновление системы безопасности, и для обеспечения защиты активов пользователям нужно подтвердить свои фразы восстановления.
Они утверждают, что отказ от прохождения процедуры повлечет за собой ограничение доступа к кошельку и средствам. В конце письма приложен вредоносный QR-код, при переходе по ссылке из которого пользователям якобы нужно ввести свой пароль.
Следование инструкции из письма влечет за собой потерю доступа к кошельку и всем средствам.
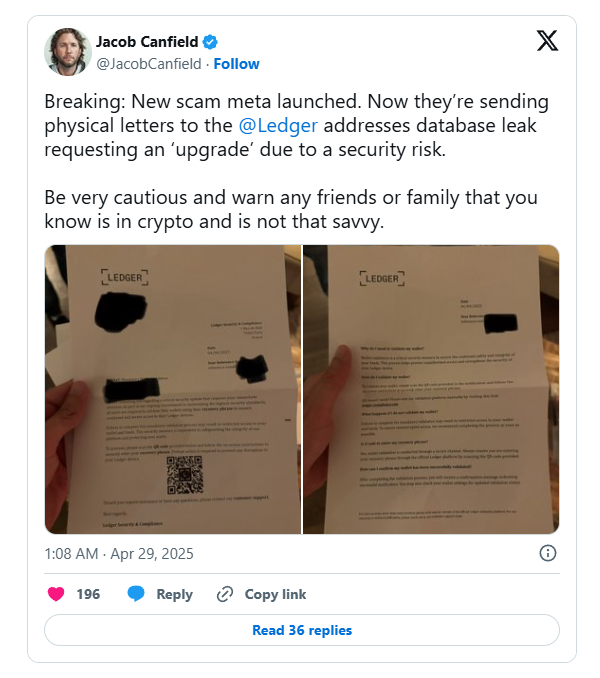
Отправителем в мошеннических письмах числится сама компания Ledger с указанием почтового индекса в Париже. Мошенники также упомянули возможность обращения в техподдержку компании, если у потенциальных жертв «остались какие-либо вопросы».
ФБР: Ущерб от криптомошенничества вырос на 66% за год и достиг 9,3 млрд долларов
В 2024 году в бюро поступило свыше 140 000 жалоб
Представители Ledger подтвердили, что данные письма никак не связаны с компанией:
«Мошенники, выдающие себя за Ledger и представителей Ledger, к сожалению, распространены. Помните: Ledger никогда не позвонит, не напишет в личные сообщения в соцсетях и не попросит вашу фразу для восстановления кошелька. Если кто-то это сделает, это мошенничество».

Полезный материал?
Происшествия
За неделю хакеры атаковали сайты на PHP, облачную платформу Railway и медицинскую компанию, а эксперты заговорили о кризисе, который только начинается.
28 окт. 2026 г.
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$77 581
BTC
-3.17%
-

Ethereum
$2 226.85
ETH
-3.99%
-

BNB Smart Chain
$702.12
BSC
-6.24%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.334355
TRX
+0.97%
-

Zcash
$1 252.95
ZEC
-0.01%
-

Dogecoin
$0.075407
DOGE
-3.57%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$281.22
BCH
+0.62%