

Северокорейские хакеры атаковали кроссчейн-протокол deBridge
Взломщики разослали через поддельную почту соучредителя проекта фишинговое ПО
06.08.2022 - 10:30
1021
3 мин
0
Что произошло? Кроссчейн-протокол deBridge подвергся фишинговой атаке. Соучредитель проекта Алекс Смирнов сообщил в Twitter, что попытку взлома удалось отразить, он предполагает, что за ней могут стоять северокорейские хакеры из группировки Lazarus. С его слов, взломщики разослали через фейковую электронную почту одного из соучредителей компании письма с вредоносным ПО.
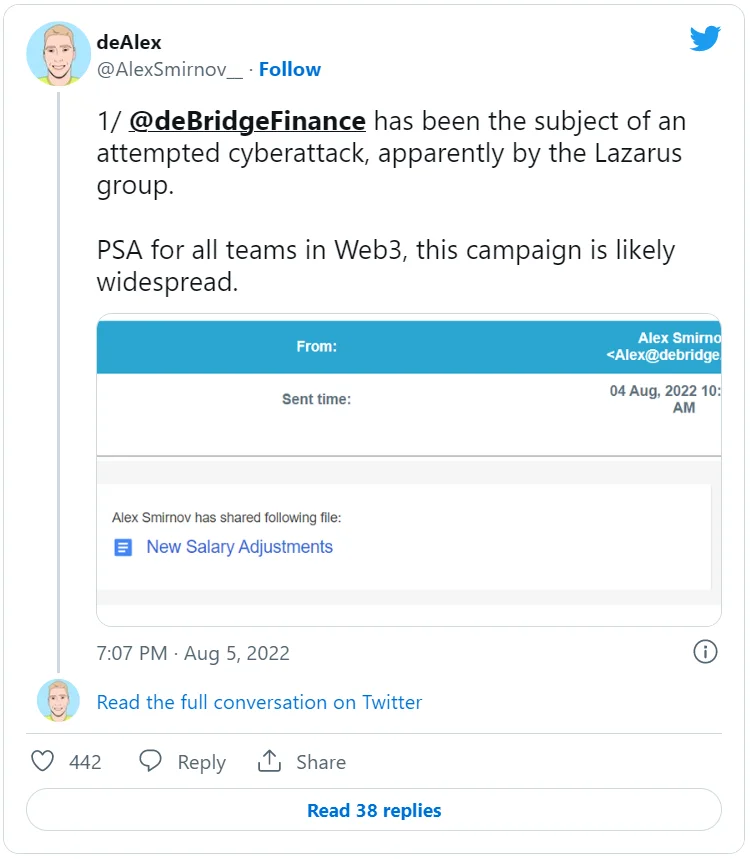
Подробнее о взломе. По словам Смирнова, 5 августа несколько членов команды deBridge получили электронные письма с прикрепленными к ним PDF-файлами под названием «Новые корректировки заработной платы». При загрузке файла активировался вирус, который крадет все данные с устройства.
Соучредитель deBridge также предупредил все остальные команды в Web 3.0, чтобы они следили за подобными случаями. По его мнению, такие рассылки могут быть частью более крупномасштабной атаки. Сам протокол, как заверил Смирнов, не пострадал.
Крупнейший взлом в 2022 году был осуществлен приблизительно таким же способом. В марте сайдчейн Ronin Network, лежащий в основе блокчейн-игры Axie Infinity, потерял 625 млн долларов. Хакеры выслали одному из сотрудников компании-разработчика игры PDF-файл с вредоносным ПО под видом оффера, в результате чего им удалось получить доступ к нескольким валидаторам сети. Позднее правительство США связало этот инцидент с группировкой Lazarus.
В июне аналитики компании Elliptic заявили, что за взломом моста Horizon в сети Harmony также могут стоять хакеры из Lazarus. В результате атаки сеть потеряла 100 млн долларов. По мнению экспертов, тактика взлома и отмывания средств была схожа с другими инцидентами, связанными с хакерами из КНДР. Сам эксплойт, вероятно, был совершен с использованием методов социальной инженерии.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$80 486
BTC
-1.11%
-

Ethereum
$2 346.18
ETH
-2.27%
-

BNB Smart Chain
$732.84
BSC
-1.21%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.329278
TRX
-0.2%
-

Zcash
$1 205.89
ZEC
-1.96%
-

Dogecoin
$0.077314
DOGE
-2.43%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$276.15
BCH
-3.05%