

CrossCurve потерял $3 млн из-за атаки на кроссчейн-мост
Команда проекта расследует уязвимость и предлагает вознаграждение за возврат средств.
02.02.2026 - 10:35
718
5 мин
0
Главное:
- CrossCurve сообщил о взломе кроссчейн-моста, в результате которого было потеряно около $3 млн в нескольких блокчейнах.
- Причиной атаки стала уязвимость в смарт-контрактах, позволившая подделывать кроссчейн-сообщения и разблокировать токены.
- Проект предложил хакерам 10% вознаграждения за возврат средств и дал 72 часа на сотрудничество.
Кроссчейн-мост CrossCurve сообщил о серьезной атаке на протокол. В результате инцидента пользователи потеряли около $3 млн, а средства были выведены сразу в нескольких блокчейн-сетях.
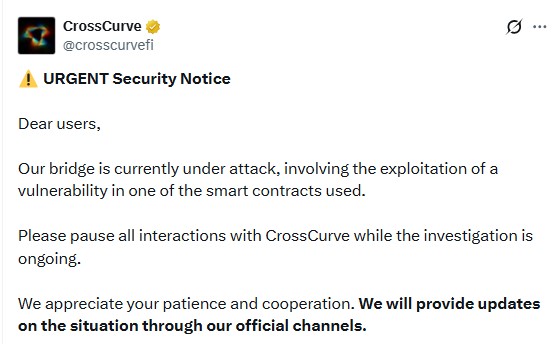
Команда проекта заявила, что причиной взлома стала уязвимость в смарт-контрактах. Платформа оперативно предупредила пользователей в соцсети X и призвала немедленно прекратить любые операции с CrossCurve до выяснения обстоятельств.
Как именно произошла атака
По данным CrossCurve, из-за ошибки в одном из смарт-контрактов ряд адресов получил токены, фактически изъятые у других пользователей. Команда подчеркнула, что не считает действия этих адресов умышленными, и обратилась с просьбой добровольно вернуть средства. Всего было указано десять таких адресов.
Аналитики Defimon Alerts сообщили, что уязвимость находилась в контракте ReceiverAxelar. Она позволяла подделывать кроссчейн-сообщения и обходить проверку шлюза. В результате злоумышленники смогли разблокировать токены в контракте PortalV2 без разрешения.
Вознаграждение для хакеров и возможная эскалация
Команда CrossCurve предложила так называемым «белым» хакерам вознаграждение в размере 10% от возвращенной суммы. Это предусмотрено политикой Safe Harbor, которая регулирует ответственное раскрытие уязвимостей. Остальные средства должны быть возвращены протоколу.
Проект установил срок в 72 часа для начала сотрудничества. Если за это время не удастся наладить диалог и вернуть активы, команда обещает перейти к более жестким мерам.
Взлом Ribbon Finance: хакеры вывели $2,7 млн через уязвимость оракулов
Инцидент вновь показал, что манипуляции ценами остаются серьезной угрозой для DeFi.
Речь идет о взаимодействии с правоохранительными органами, криптобиржами Coinbase и Binance, эмитентами стейблкоинов, а также аналитическими компаниями, включая Chainalysis, TRM Labs и Elliptic.
AI-мошенничество стало «промышленным» в 2025 году
Новый отчет фиксирует резкий рост AI-скамов и их превращение в системный инструмент криптопреступности
Комментируя ситуацию, директор по информационной безопасности Komainu Эндрю Морфилл отметил, что отрасли по-прежнему не хватает стандартных, проверенных шаблонов смарт-контрактов и строгих процессов разработки. По его словам, именно безопасные и регулярно обновляемые протоколы с реальной пользой смогут вернуть доверие инвесторов к DeFi-сектору.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$84 085
BTC
+1.48%
-

Ethereum
$2 470.21
ETH
+0.96%
-

BNB Smart Chain
$747.47
BSC
+0.81%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.330385
TRX
-0.19%
-

Zcash
$1 323.86
ZEC
+4.11%
-

Dogecoin
$0.081888
DOGE
-0.01%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$286.58
BCH
+0.83%