

DeFi-протокол Euler Finance вернет похищенные в результате взлома 200 млн долларов
Команда платформы поделилась информацией об атаке с правоохранителями США и Великобритании
14.03.2023 - 09:30
1457
4 мин
0
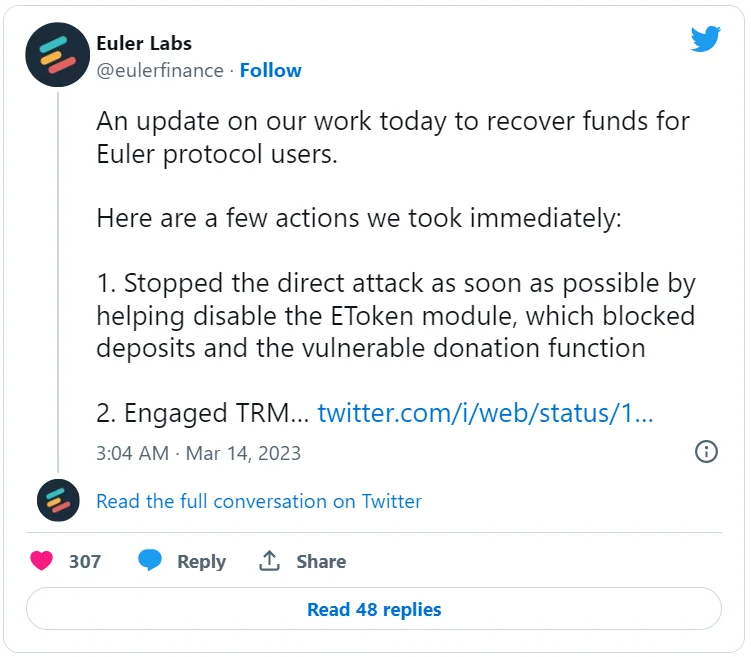
Что произошло? Команда DeFi-протокола Euler Finance привлекла аналитические компании TRM Labs и Chainalysis для помощи в расследовании взлома и работе по возврату похищенных средств. Представители проекта заверили, что остановили прямую атаку на платформу и поделились информацией о ней с правоохранительными органами США и Великобритании. Согласно последним данным, в результате атаки проект потерял около 200 млн долларов.
Euler Finance — это протокол кредитования, основанный на блокчейне Ethereum. Платформа предлагает услуги ликвидных деривативов (LSD). LSD — это относительно новый тип токена, который позволяет заинтересованным сторонам увеличивать потенциальную прибыль, разблокируя ликвидность для своих активов. На 14 марта объем заблокированных средств (TVL) в Euler Finance составляет 10,27 млн долларов, по данным DefiLlama.
Что известно об атаке? Компания Omniscia, один из партнеров Euler по аудиту, проанализировала атаку и поделилась ее деталями. Так, выяснилось, что злоумышленники использовали уязвимый код, который позволил создать необеспеченную долговую позицию по токенам, пожертвовав средства в резервы протокола. В результате хакеры смогли ликвидировать эти счета и получить прибыль от бонусов за ликвидацию.
Команда Euler рассказала, что уязвимость не была обнаружена в ходе аудита и оставалась в сети в течение восьми месяцев, пока не была использована 13 марта.
Во Франции арестовали подозреваемых во взломе DeFi-протокола Platypus
В ходе расследования было изъято €210 000 в криптовалютах
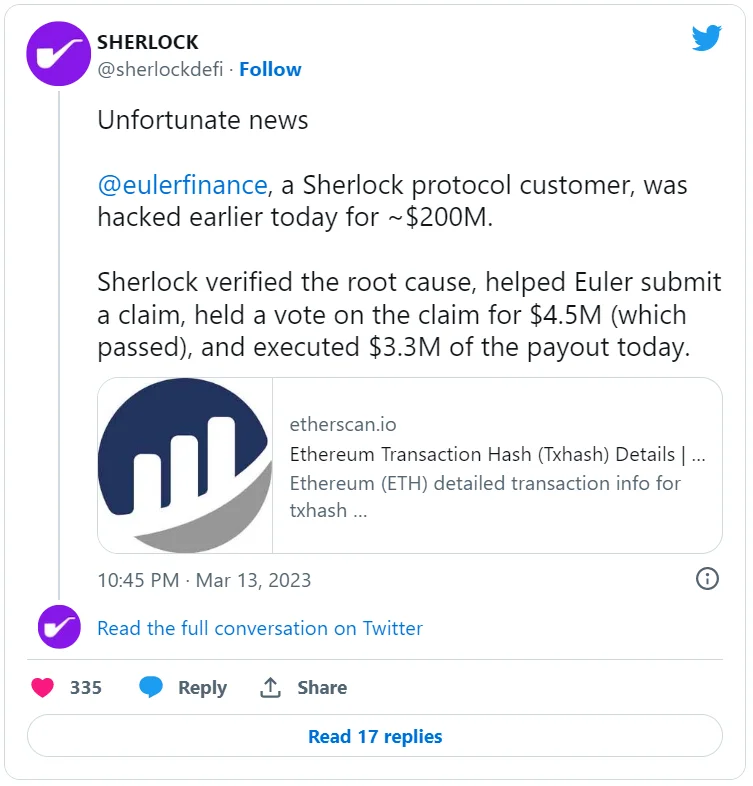
Платформа криптоаудита Sherlock, клиентом которой является Euler, подтвердила взлом на ~200 млн долларов в своем Twitter. Компания проверила первопричину взлома, помогла Euler подать иск на сумму 4,5 млн долларов и осуществила выплату в размере 3,3 млн.
10 марта из-за хакерской атаки на сутки приостанавливал работу блокчейн Hedera. Разработчики внедрили обновление для устранения уязвимости, которая позволила хакерам использовать код службы смарт-контрактов основной сети для перевода служебных токенов с кошельков жертв.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$79 643
BTC
-0.75%
-

Ethereum
$2 307.52
ETH
-0.86%
-

BNB Smart Chain
$735.15
BSC
-0.35%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.327159
TRX
-0.89%
-

Zcash
$1 236.17
ZEC
+0.88%
-

Dogecoin
$0.077161
DOGE
+0.08%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$281.13
BCH
+0.66%