

Команда Merlin выявила причастность персонала к взлому биржи на 2 млн долларов
Разработчики, участвовавшие в краже средств, предположительно находятся в Сербии
27.04.2023 - 12:40
1857
4 мин
0
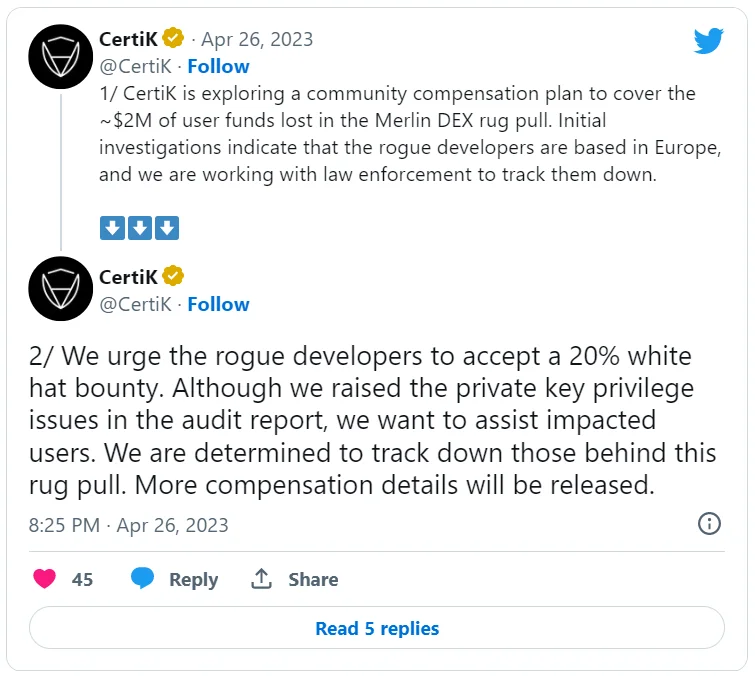
Что произошло? Представители децентрализованной биржи (DEX) Merlin заявили, что к ее взлому на ~2 млн долларов причастны члены технической команды. Они сообщили, что работают с компанией по кибербезопасности CertiK, которая проводила аудит кода смарт-контракта биржи накануне инцидента, чтобы возместить ущерб всем пострадавшим пользователям. Кроме того, команда проекта обратилась за содействием в расследовании к властям Сербии, где проживают разработчики, участвовавшие в краже средств.
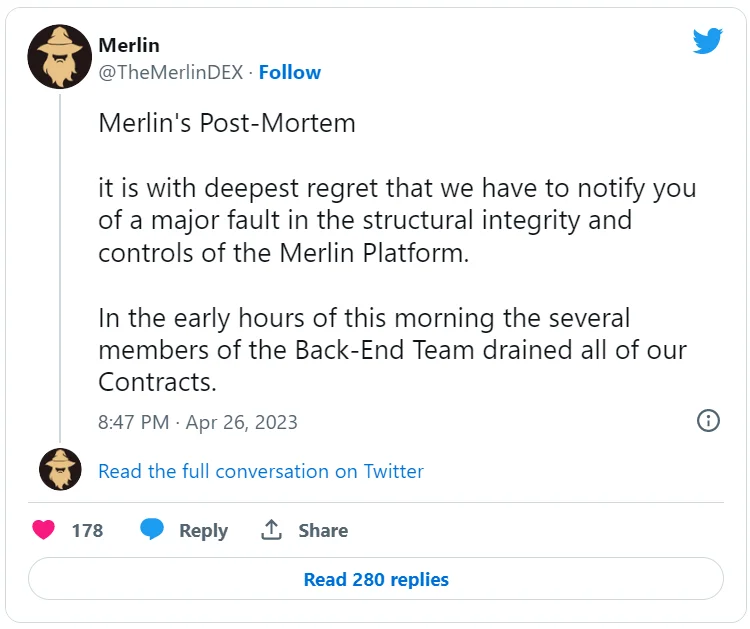
Что еще известно о ситуации? 26 апреля основные пулы ликвидности Merlin были опустошены, пользователям рекомендовали отозвать одобрения для всех смарт-контрактов. По данным Merlin, члены технической команды манипулировали контрактами в интерфейсе платформы для получения доступа к пулам.
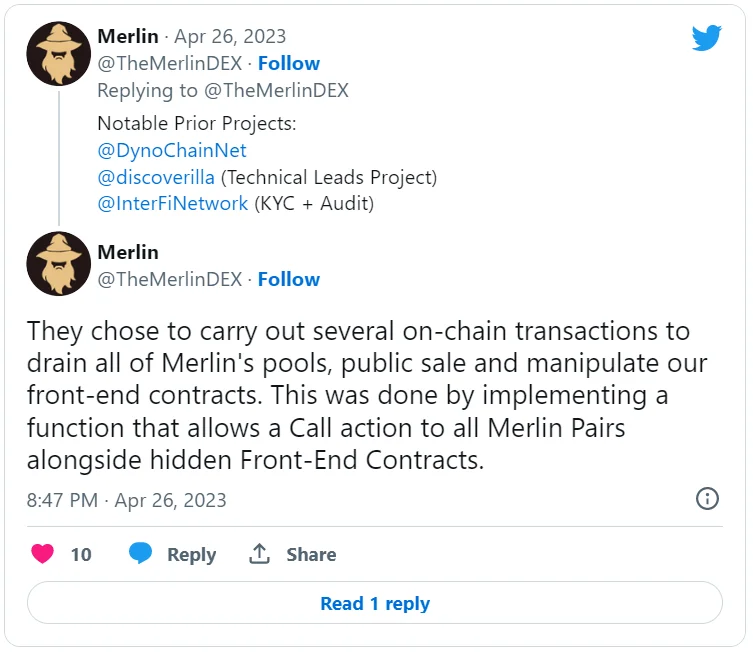
В Merlin отметили, что Certik провела полный аудит контрактов платформы, однако разработчики также имели доступ к веб-хосту биржи и могли манипулировать кодом. В компании признали, что был допущен недосмотр в части предоставленных персоналу полномочий. «Мы глубоко опечалены действиями технической команды, которой доверяли», — добавили в компании.
Представители CertiK, в свою очередь, изначально назвали причиной взлома проблему в управлении закрытыми ключами. Позже они подтвердили сотрудничество с Merlin и призвали разработчиков-мошенников вернуть средства, оставив 20% в качестве вознаграждения. В CertiK намерены помочь пострадавшим и выследить злоумышленников. План компенсации компания обязалась предоставить позднее.
9 апреля хакеры перевели с горячего кошелька южнокорейской криптобиржи GDAC почти 13 млн долларов или 23% от общего объема ее цифровых активов. В тот же день эксплойту подверглась DEX SushiSwap, из-за ошибки в смарт-контракте она потеряла 3,3 млн долларов в ETH.
14 апреля криптобиржа Bitrue обнаружила уязвимость в одном из горячих кошельков. С ее помощью злоумышленники вывели активы на сумму около 23 млн долларов.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$79 512
BTC
-0.75%
-

Ethereum
$2 300.07
ETH
-0.88%
-

BNB Smart Chain
$734.21
BSC
-0.72%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.327965
TRX
-0.62%
-

Zcash
$1 218.32
ZEC
+0.56%
-

Dogecoin
$0.077047
DOGE
+0.11%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$280.07
BCH
+0.43%