

В Microsoft предупредили о вредоносном ПО для взлома криптокошельков
Эксперты компании сообщили, что оно нацелено на горячие кошельки
18.05.2022 - 15:45
824
4 мин
0
Что произошло? Американская компания Microsoft предупредила о появлении нового вредоносного ПО, нацеленного на криптовалютные кошельки. Компания ввела термин cryware, который обозначает похищение информации из некастодиальных горячих криптовалютных кошельков.
Криптовалютные кошельки могут существовать как в виде программ, так и физических устройств. Горячий кошелек, в отличие от холодного, имеет постоянное подключение к интернету. Некастодиальным называется кошелек, ключ от которого есть только у его владельца. В случае с кастодиальным кошельком он имеется также у оператора (кастодиана), что позволяет восстановить утраченный пароль.
О чем еще предупреждает Microsoft? В блоге компании содержится много полезной информации об атаках вредоносного ПО, ориентированного на криптовалюты. Эти кибератаки могут включать в себя подмену криптовалютного адреса пользователя с помощью буфера обмена, в котором хранится скопированный и вставленный текст. Так, вирус может заменить символы в буфере обмена, когда пользователь вставляет скопированный адрес кошелька в приложение.
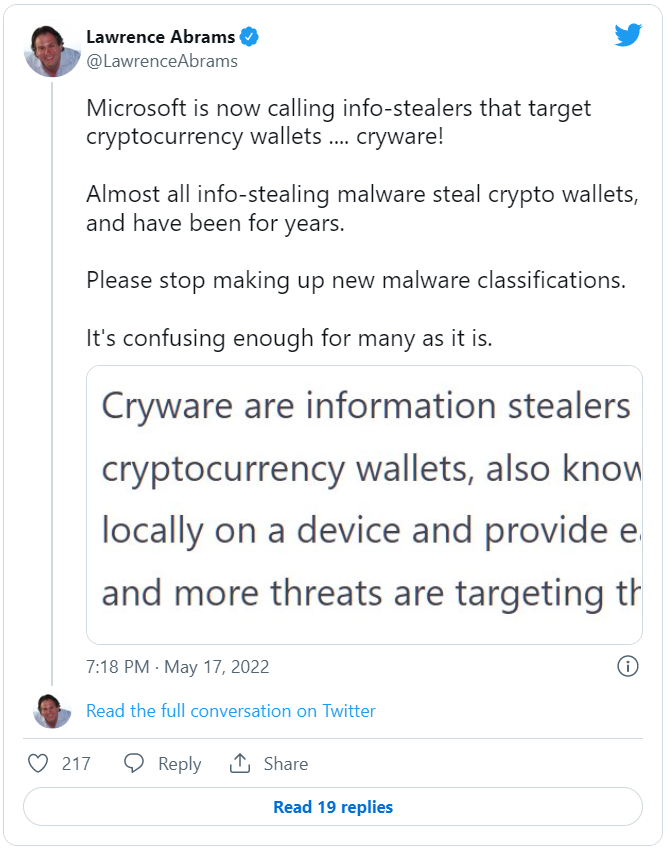
О чем говорят другие эксперты? Некоторые отмечают, что в этой угрозе нет ничего нового: вредоносные программы, которые могут похищать информацию о криптовалютных кошельках с пользовательских устройств, существуют уже много лет. Главный редактор издания BleepingComputer Лоуренс Абрамс призвал «прекратить придумывать новые классификации для вредоносного ПО».
Что известно о Microsoft? Это американская технологическая компания со штаб-квартирой в Редмонде, штат Вашингтон. Она была основана в 1975 году. Компания разрабатывает, производит, лицензирует, поддерживает и продает компьютерное программное обеспечение, бытовую электронику, персональные компьютеры и сопутствующие услуги.
Какие события происходили ранее? 14 мая криптовалютные сервисы Etherscan, CoinGecko и DeFi Pulse сообщили о случаях появления вредоносного всплывающего окна, предлагающего пользователям подключить свои криптокошельки MetaMask. Предварительное расследование показало, что причиной фишинговой атаки стал вредоносный код в рекламе на пострадавших сайтах.
17 апреля команда MetaMask предупреждала пользователей криптовалютного кошелька об опасности хранения данных в Apple iCloud из-за возможных фишинговых атак.
В феврале Google Cloud выпустил сервис Virtual Machine Threat Detection (VMTD), призванный помочь пользователям, уязвимым к атакам на криптовалютный майнинг.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$80 589
BTC
-1.14%
-

Ethereum
$2 367.57
ETH
-1.01%
-

BNB Smart Chain
$731.86
BSC
-1.73%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.330161
TRX
+0.05%
-

Zcash
$1 156.95
ZEC
-3.98%
-

Dogecoin
$0.077526
DOGE
-2.75%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$276.89
BCH
-2.52%