

Разработчик DeFiLlama заявил о возможности кражи ключей пользователей friend.tech
Еще в августе появлялась информация об утечке персональных данных свыше 100 000 пользователей
21.09.2023 - 09:20
1359
4 мин
1
Что произошло? Социальная платформа friend.tech на блокчейне Base от криптобиржи Coinbase хранит ключи пользователей во внешнем интерфейсе, заявил разработчик аналитической платформы DeFiLlama под ником @0xngmi. По его словам, аналогичным образом поступают и проекты, копирующие friend.tech, и такой способ хранения позволяет украсть ключи или средства при обновлении фронтенда.
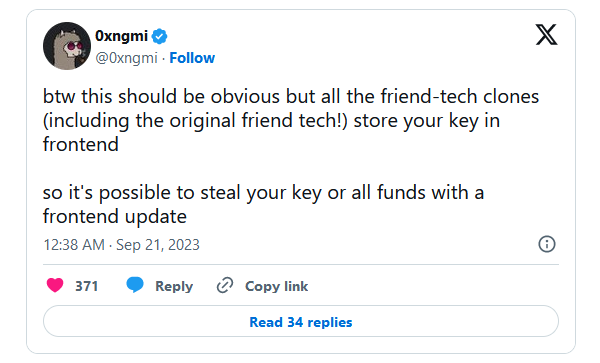
Что еще известно? Разработчик уточнил, что на некоторых платформах ключи сохраняются в памяти интерфейса, что также делает их уязвимыми для атак в случае некорректно проведенных обновлений.
Так, friend.tech для раздлеления ключа использует криптографическую схему Shamir’s secret sharing (SSS), и для его воссоздания и использования необходимо обращение к памяти интерфейса.
@0xngmi также добавил, что риску подвержены именно внутренние кошельки платформы, на которых хранятся «ключи» к профилям инфлюенсеров или монеты ETH, в то время как внешним кошелькам, которые используются для пополнения баланса, ничто не угрожает.
friend.tech запущена в сети второго уровня (L2) Base на основе блокчейна Ethereum 10 августа. Она позволяет торговать «ключами», которые открывают доступ к переписке с популярными пользователями X (ранее Twitter).
По данным CryptoRank на 18 сентября, платформа заняла первое место по объему комиссий за 30 дней среди децентрализованных приложений (DApps) с показателем 20,4 млн долларов. А после запуска функции отправки фото в топ пользователей friend.tech вышли OnlyFans-модели.
21 сентября разработчики представили браузерную десктоп-версию friend.tech наряду с приложением для смартфонов.
При этом еще 21 августа стало известно об утечке данных свыше 100 000 пользователей friend.tech, позволяющих получить информацию о кошельках и их владельцах. А в компании Spot On Chain зафиксировали уязвимость, которая позволяет торговать акциями без пригласительного кода из контракта, при том что friend.tech доступна только по приглашениям.
В самой компании опровергли информацию об утечке, заявив, что «кто-то просто скачал общедоступный API, который показывает связь между публичными адресами кошельков и публичными никнеймами пользователей Twitter». «Это все равно что сказать, что кто-то взломал вас, просмотрев вашу публичную ленту в Twitter», — заключили представители friend.tech.
В конце августа команда friend.tech пригрозила пользователям аннулированием баллов за использование «форков и копий» платформы. Затем разработчики извинились за предложенные меры, а позже удалили из профиля X все свои посты по этой теме.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$82 774
BTC
+0.12%
-

Ethereum
$2 438.8
ETH
-0.03%
-

BNB Smart Chain
$738.7
BSC
-0.54%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.33038
TRX
-0.2%
-

Zcash
$1 273.76
ZEC
+1.32%
-

Dogecoin
$0.079929
DOGE
-1.97%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$278.95
BCH
-1.95%