


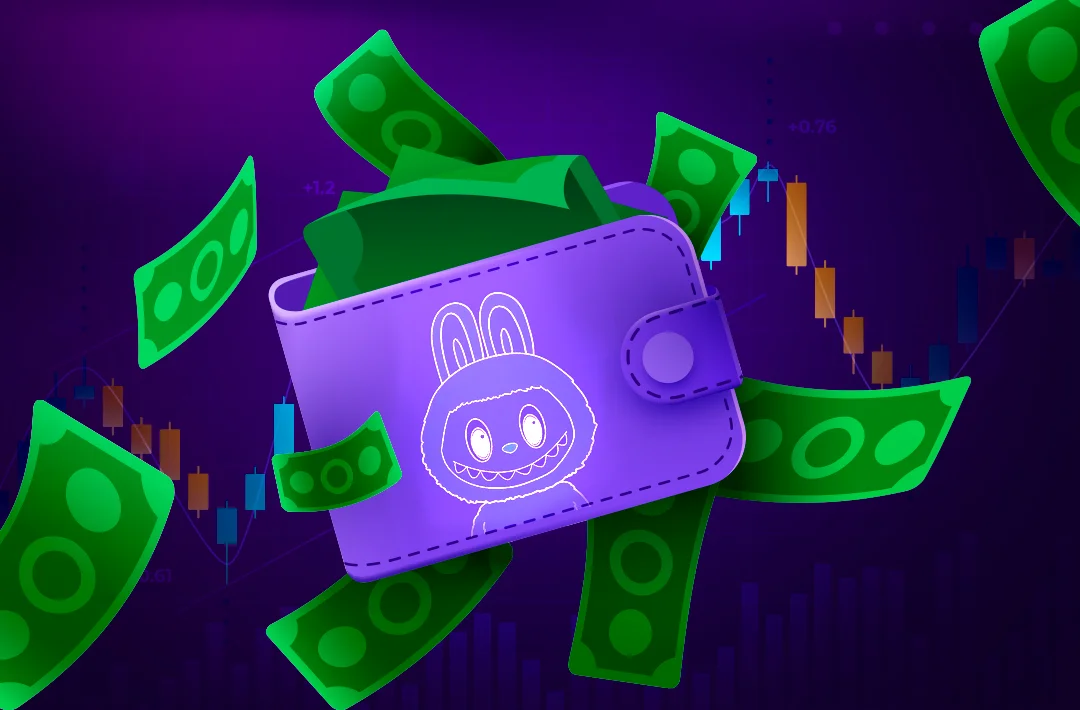
В сети появилась схема взлома криптокошельков с использованием токена Labubu
Мошенники запустили фишинговый сайт с призывом к участию в аирдропе
11.08.2025 - 13:45
1508
4 мин
0
Что произошло? Специалисты российской ИБ-компании F6 обнаружили новую фишинговую схему, нацеленную на пользователей криптовалют. Мошенники используют известный бренд игрушек Labubu для привлечения потенциальных жертв.
Что еще известно? В рамках схемы мошенники разработали фишинговый сайт, на котором пользователям предлагается поучаствовать в аирдропе токенов Labubu.
Минфин США заявил о повышенном риске мошенничества с использованием криптоматов
Ведомство призвало банки тщательно проверять связанные с такими устройствами операции
Бесплатная раздача монет широко распространена в криптопространстве, такие мероприятия часто проводят проекты на ранней стадии развития для привлечения первоначальной аудитории, а также крупные платформы для поощрения активных участников и стимулирования дальнейшего роста экосистем.
В аирдропах по заявкам подключение кошелька необходимо — эта процедура позволяет разработчикам проектов распределять монеты среди соответствующих требованиям участников.
Для участия у пользователя должен быть кошелек на конкретном блокчейне, поддерживающем токен. В целях безопасности рекомендуется создать новый кошелек, а не использовать свой основной, на котором хранятся все активы. Также необходимо изучить информацию о проекте в соцсетях и на тематических форумах.
Что такое Airdrop криптовалют?
Рассказываем, как бесплатно получить токены и уберечься от скама
В отличие от добросовестных проектов, мошенники используют аирдропы как предлог для получения доступа к кошелькам пользователей.
Так, в рамках обнаруженной F6 схемы, мошенники через фишинговый сайт призывают пользователей подключить кошелек для участия в раздаче монет Labubu.
Процедура выглядит следующим образом: сначала сайт запрашивает доступ к данным о балансе кошелька и истории операций. Это позволяет оценить, есть ли средства на кошельке потенциальной жертвы.
Если деньги есть, сайт запрашивает дополнительные разрешения якобы для подтверждения участия в акции. Такое одобрение запускает вредоносное ПО типа дрейнер (drainer), которое опустошает кошелек и переводит активы на счета мошенников.
Полезный материал?
Происшествия
За неделю хакеры атаковали сайты на PHP, облачную платформу Railway и медицинскую компанию, а эксперты заговорили о кризисе, который только начинается.
28 окт. 2026 г.
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$75 981
BTC
+0.51%
-

Ethereum
$2 238.83
ETH
+0.29%
-

BNB Smart Chain
$697.14
BSC
+0.6%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.320309
TRX
+0.27%
-

Zcash
$1 269.81
ZEC
+1.43%
-

Dogecoin
$0.071283
DOGE
-0.29%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Polkadot
$3.32
DOT
+5.27%