

Взлом криптоплатформы Volo: что известно о хищении $3,5 млн
Команда заморозила часть средств и заявила о готовности покрыть убытки без участия пользователей.
22.04.2026 - 10:05
491
3 мин
0
Главное:
- Volo Protocol подвергся взлому, в результате которого похищено около $3,5 млн.
- Команда заморозила часть активов и заявила, что не будет перекладывать убытки на пользователей.
Платформа ликвидного стейкинга Volo Protocol, работающая в сети Sui, сообщила о взломе. По предварительным данным, злоумышленники вывели активы примерно на $3,5 млн.
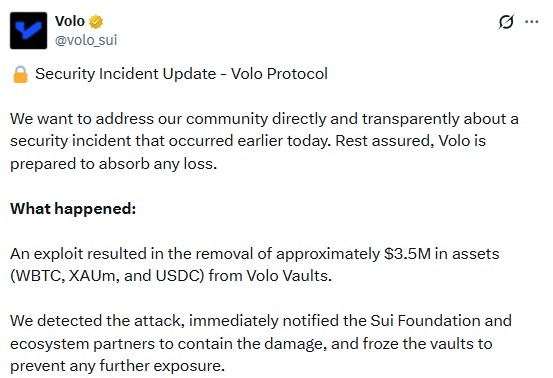
Команда проекта уточнила в X, что атака затронула хранилища с WBTC, XAUm и USDC. После инцидента Volo оперативно связалась с Sui Foundation и партнерами, а также заморозила пострадавшие хранилища, чтобы ограничить ущерб.
Что известно на данный момент
В протоколе заявили, что заморозка сохранится до завершения расследования и устранения последствий. При этом остальные хранилища не подвержены той же уязвимости и продолжают работать в обычном режиме.
По данным команды, около $28 млн в TVL остаются в безопасности. В Volo подчеркнули, что готовы покрыть убытки и не планируют перекладывать их на пользователей.
Спустя менее чем полчаса после первого сообщения проект сообщил, что смог заморозить около $500 000 из похищенных средств.
Разработчики отметили, что сейчас сосредоточены на восстановлении доверия, однако детали уязвимости и возможная личность хакера пока не раскрываются.
Инцидент с Volo произошел вскоре после крупного взлома кроссчейн-моста Kelp DAO на $292 млн. По данным исследователей, за той атакой может стоять северокорейская группировка Lazarus.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$84 679
BTC
+1.99%
-

Ethereum
$2 492.81
ETH
+1.31%
-

BNB Smart Chain
$749.72
BSC
+1.09%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.330905
TRX
-0.03%
-

Zcash
$1 346.55
ZEC
+5.65%
-

Dogecoin
$0.08255
DOGE
+0.9%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$288.41
BCH
+2.01%