

Хакеры опубликовали в соцсетях CoinGecko фейк об эйрдропе нативного токена
Компания пока не сообщала о возмещении ущерба пострадавшим
11.01.2024 - 12:18
1129
3 мин
0
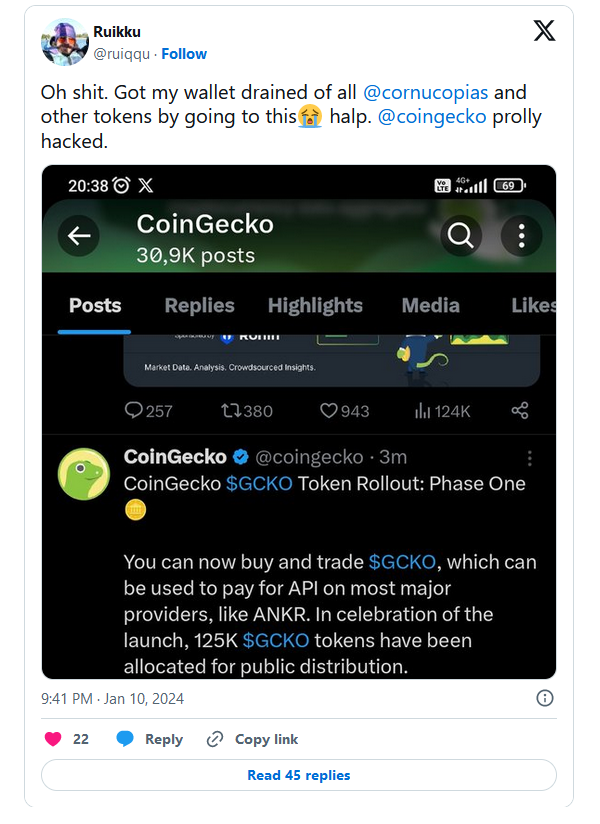
Что произошло? Хакеры взломали аккаунты агрегатора данных о крипторныке CoinGecko в соцсети X. В учетных записях @CoinGecko и @GeckoTerminal был опубликован фейк о предстоящем запуске нативного токена GCKO, который якобы можно будет использовать для оплаты API от провайдеров инфраструктуры Web 3.0. Также злоумышленники призвали пользователей поучаствовать в эйрдропе актива через привязку кошелька на вредоносном сайте.
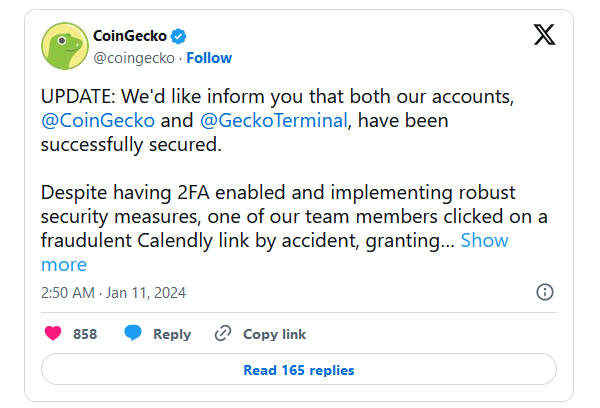
Что еще известно? В CoinGecko пояснили, что на аккаунтах была активирована двухфакторная аутентификация, а взлом был осуществлен путем фишинга. Так, один из членов команды случайно кликнул по поддельной ссылке планировщика Calendly, что позволило хакерам завладеть учетными данными.
Компания уже восстановила контроль над аккаунтами и извинилась перед подписчиками за «путаницу и неудобства», при этом не упомянув о компенсации ущерба пострадавшим.
Некоторые пользователи сообщают о потере всех токенов в кошельках в результате перехода по вредоносной ссылке.
Днем ранее хакеры взломали X-аккаунт Комиссии США по ценным бумагам и биржам (SEC), опубликовав фейк о запуске спотовых биржевых фондов (ETF) на базе биткоина. В службе поддержки X сообщили, что на аккаунте не была включена двухфакторная аутентификация, пользователи обвинили SEC в манипулировании рынком, а сенаторы потребовали отчета по данному инциденту.
В то же время топ-менеджер биржи Coinbase предложил SEC помощь в обеспечении кибербезопасности, при том что стороны в настоящий момент ведут судебное разбирательство.
Позднее SEC действительно одобрила спотовые BTC-ETF.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$81 513
BTC
+0.47%
-

Ethereum
$2 404.52
ETH
+1.09%
-

BNB Smart Chain
$743.51
BSC
+1.97%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.329491
TRX
+0.38%
-

Zcash
$1 249.41
ZEC
+3.79%
-

Dogecoin
$0.079701
DOGE
+1.84%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$285.59
BCH
+4.5%