

Связанный со взломом DeFi-протокола Euler кошелек отправил 100 ETH северокорейским хакерам
Средства перешли на адрес группировки Lazarus, причастной к атаке на сайдчейн Ronin
17.03.2023 - 09:30
1187
3 мин
0
Что произошло? Блокчейн-аналитики проекта Lookonchain сообщили, что адреса, связанные с недавним эксплойтом DeFi-протокола Euler Finance и прошлогодним взломом сайдчейна Ronin, взаимодействуют. По данным экспертов, кошелек, контролируемый хакерами Euler, отправил 100 ETH (~$171 200) на адрес, связанный с атакой на Ronin. Последний, по данным властей США, принадлежит хакерской группировке из КНДР Lazarus Group.
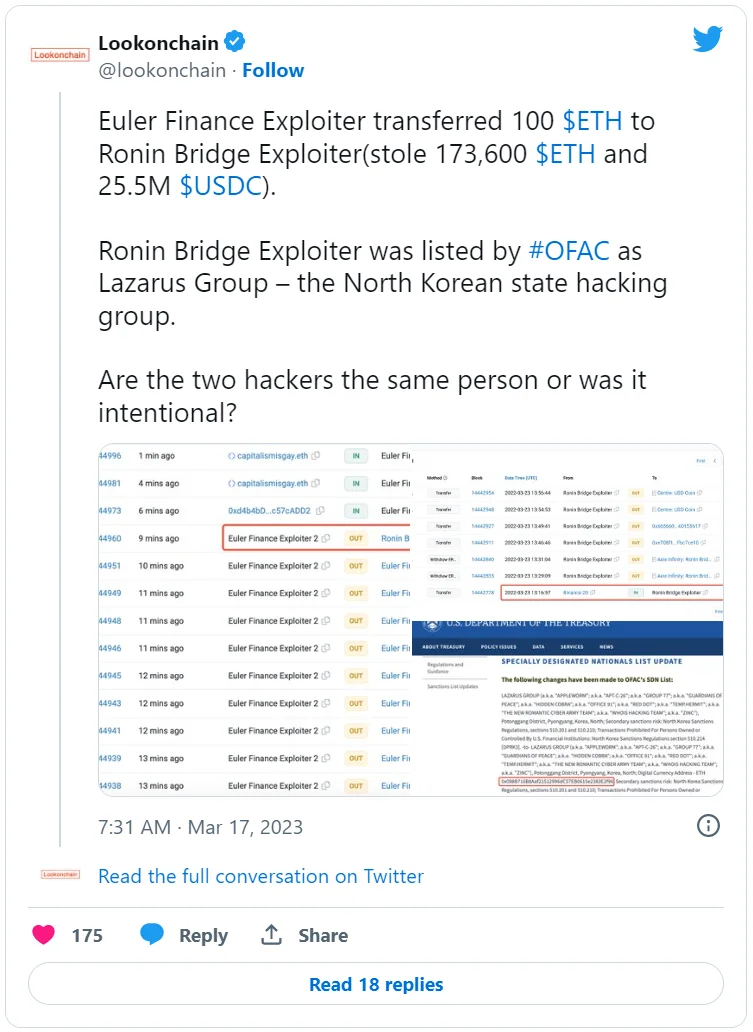
Что еще известно о взломах? После атаки на Ronin Минфин США внес в санкционный список кошелек, на котором находилась часть украденных средств, а также криптомикшер Blender.io, который хакеры использовали для их отмывания. Инцидент стал крупнейшим по сумме ущерба в 2022 году.
Аналитики оценили ущерб от хакерских атак на криптопроекты за 2022 год в 3 млрд долларов
Всего в Chainalysis насчитали 125 инцидентов, связанных с атакой на криптокомпании в 2022 году
В сентябре власти США конфисковали 30 млн долларов в криптовалюте, которая была украдена из сайдчейна. В компании Chainalysis заявили, что этот возврат средств является рекордным для правоохранителей Штатов.
Euler пострадал от атаки флэш-кредитования 13 марта, потеряв около 200 млн долларов. Хакеры использовали код, который позволил создать необеспеченную долговую позицию по токенам, пожертвовав средства в резервы протокола, а затем ликвидировать эти счета и получить прибыль от бонусов за ликвидацию. Команда ведет работу по возврату средств при участии блокчейн-аналитиков, а также властей США и Великобритании.

Полезный материал?
Происшествия
За 104 минуты злоумышленник опустошил 1 404 адреса, после чего валидаторы остановили сеть и заморозили почти всю добычу.
19 окт. 2026 г.
Происшествия
Разработчики предупредили о рисках для мостов и обратились к биржам за помощью.
22 июн. 2026 г.
Происшествия
Осужденный помогал переводить средства жертв инвестиционных афер и заработал на этом не менее $4 млн.
10 июн. 2026 г.
Происшествия
Компания связывает инцидент с компрометацией приватного ключа сервисного кошелька, а не со взломом смарт-контрактов.
22 мая 2026 г.
Происшествия
После инцидента проект временно остановил торговые операции и работу узлов.
15 мая 2026 г.
Происшествия
Пользователь безуспешно подбирал пароль несколько недель, пока ИИ не помог найти старую резервную копию кошелька
14 мая 2026 г.
Курсы криптовалют
-

Bitcoin
$79 846
BTC
-0.16%
-

Ethereum
$2 316.37
ETH
-0.01%
-

BNB Smart Chain
$736.33
BSC
-0.23%
-

Ripple
$1.42
XRP
+1.04%
-

TRON
$0.327781
TRX
-0.68%
-

Zcash
$1 237.51
ZEC
+3.11%
-

Dogecoin
$0.077471
DOGE
+1.05%
-

Cardano
$0.218269
ADA
+2.11%
-

Stellar XLM
$0.184461
XLM
+2.83%
-

Bitcoin Cash
$281.77
BCH
+2.2%